

Interview : Outsourcing-Compliance
Payroll-Outsourcing hat sich für viele Unternehmen nicht nur als kostengünstige, sondern auch als flexible Alternative im Vergleich zur Vorhaltung interner Ressourcen erwiesen. Dabei gilt es, rechtliche Regelungen zu beachten, doch auch der Bereich „Compliance“ als solcher lässt sich im Sinne eines vollständigen Outsourcings mit nach außen geben. Rechtsanwalt Patrick Späth, Partner der Berliner Kanzlei HWCL Compliance & Legal, hat einige Tipps für Unternehmen bei Vertragsgestaltung und konkreter Umsetzung.
Herr Rechtsanwalt Späth, wo liegen die größten Risiken, wo die größten Chancen beim Outsourcing, insbesondere beim Mit-Outsourcing des Compliance-Bereichs?
Die größte Chance für kleinere und mittlere Unternehmen liegt darin, dass sie durch das Outsourcing Zugriff auf spezielles Fachwissen haben, das sie so intern nicht vorhalten könnten, insbesondere nicht in stets aktueller Form. Externe Compliance Officer üben ihre Tätigkeit häufig für mehrere Unternehmen aus und können dadurch, selbstverständlich unter Berücksichtigung der Verschwiegenheitspflichten, ihren breiten Einblick in typische Fragestellungen teilen und dadurch für einen Wissenstransfer sorgen.
Die Risiken sind im Wesentlichen rechtlicher Natur, denn eine Geschäftsleitung kann ihre persönliche Leitungsverantwortung für Compliance nicht vollständig auf eine andere Person übertragen, lediglich die Aufgabenwahrnehmung. Umso wichtiger ist die sorgsame Auswahl, Anleitung und Überwachung des ausgewählten Dienstleisters.
Welche Kontrollrechte und Mindestvoraussetzungen müssen im Dienstleistungsvertrag verankert sein, damit Unternehmen ihre gesetzliche Aufsichtspflicht beim Outsourcing nicht verletzen?
Hier gelten für alle Bereiche im Wesentlichen dieselben Regelungen wie immer, wenn man Verträge mit externen Dienstleistern schließt. Die Voraussetzung, um rechtswirksam Kontrollrechte vereinbaren zu können, ist, dass Leistungen und Pflichten klar definiert sind. Insbesondere gilt es zu differenzieren zwischen Aufgaben, die weiterhin von internen Mitarbeitenden wahrgenommen werden sollen, und solchen, die dem Dienstleister obliegen. Bei den Berichtspflichten empfiehlt sich eine Vereinbarung von regelmäßigen Routinen, etwa quartalsweisen und Ad-hoc-Berichtspflichten.
Außerdem sollte geregelt werden, was der Dienstleister zu dokumentieren, zu erklären, geheimzuhalten und an Informationen zu sichern hat. Einen zusätzlichen Schutz bietet die Regelung von Haftungsfragen, allen voran die Frage, ob der externe Dienstleister in die Vermögensschadenshaftpflichtversicherung des Unternehmens einbezogen werden kann. Beim Thema Datenschutz und Datensicherheit ist es wichtig, darauf zu achten, dass auch das Unternehmen selbst stets Zugriff auf alle Daten hat.
Wer sollte den Vertrag entwerfen?
Das Unternehmen kann den Dienstleister darum bitten, einen Entwurf aufzusetzen, was Kosten sparen kann, oder auch eine externe weitere Kanzlei damit beauftragen, wenn es keine interne Rechtsabteilung gibt.
Wie muss die Überwachung im laufenden Geschäft gestaltet sein?
Zunächst einmal ganz simpel in der Form, dass die Geschäftsführung die Berichte des externen Dienstleisters regelmäßig zur Kenntnis nimmt und sich über besondere Entwicklungen in kürzeren Abständen berichten lässt. Außerdem empfehle ich einen persönlichen Termin pro Jahr, zusätzlich zu einem quartalsweisen Austausch, der grundsätzlich schriftlich dokumentiert werden sollte. Bei diesem persönlichen Termin geht es idealerweise auch um Empfehlungen, wie sich die Prozesse und Verfahren verbessern lassen.
Sie haben vorhin schon einmal erwähnt, dass es wichtig ist, zu klären, wo die Pflichten des externen Dienstleisters enden und die internen Aufgaben beginnen. Können Sie generell etwas zu Schnittstellen ins Unternehmen sagen?
Der Compliance-Dienstleister kann seine Funktion nur wahrnehmen, wenn er umfassend informiert wird. Je nach Struktur des Unternehmens ist zu klären, wer sein Hauptansprechpartner ist. Verfügt das Unternehmen über einen Aufsichtsrat, sollte erwogen werden, ob der Compliance-Dienstleister sich im Fall eines Interessenkonflikts auf Ebene der Geschäftsführung direkt an den Aufsichtsratsvorsitzenden wenden darf.
Welche Probleme treten denn in der Praxis oftmals auf?
Hauptschwierigkeit ist, die Kommunikation nicht nur zur Geschäftsleitung, sondern laufend auch zu den anderen relevanten Stellen im Unternehmen sicherzustellen. Verantwortlich ist dafür die Geschäftsführung aufgrund ihrer Organisationspflicht.
Welche Nachweise zur Cybersicherheit müssen Unternehmen etwa im Zuge des NIS-2-Umsetzungsgesetzes von einem Dienstleister fordern, wenn dieser Zugriff auf hochsensible Unternehmensdaten hat?
NIS-2 und auch das BSI-Gesetz verlangen verbindliche Risikomaßnahmen, die zum Teil auf einen externen Compliance-Beauftragten ausgelagert werden können. Wichtig ist, die gesetzlich geforderten Auditrechte, Meldepflichten, aber auch bestimmte Zertifizierungen, die der Dienstleister haben muss, zu verankern. Handelt es sich um ein Unternehmen der kritischen Infrastruktur, sollte zwingend geprüft und auch vertraglich festgehalten werden, wer welche Aufgaben zur Abdeckung von Risiken übernimmt.
Lassen Sie uns noch einmal auf die Payroll im Speziellen schauen, welche Risiken machen Sie hier aus, die Compliance-relevant sind?
Ein wichtiges Stichwort ist das Thema „Scheinselbstständigkeit“. Es sind Vorkehrungen zu treffen, damit die Beschäftigung des externen Dienstleisters, sei sie kurz-, mittel- oder langfristig geplant, nicht als sozialversicherungspflichtige Tätigkeit qualifiziert wird.
Vielen Dank für das Gespräch.
Das Interview führte Alexandra Buba, M. A., Wirtschaftsredakteurin
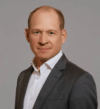
Rechtsanwalt Patrick Späth, LL.M. (London) ist Partner der Sozietät HWCL Compliance & Legal in Berlin (https://hwcl.de). Seine Beratungsschwerpunkte sind Compliance- und Corporate-Governance-Themen sowie die Regulierung im Bereich Environmental Social Governance (ESG). Er führt interne Untersuchungen zur Aufklärung von Fehlverhalten sowie Due-Diligence-Prüfungen durch und bewertet Compliance-Management-Systeme. Er vertritt Unternehmen gerichtlich, außergerichtlich und vor Schiedsgerichten bei der Abwehr und Geltendmachung von Ansprüchen im Zusammenhang mit Compliance-Verstößen.